Tempo nublado
Canaã dos Carajás, PA
Dólar com.
R$ 5,79
Euro
R$ 6,37


INSS confirma exposição de dados de até 40 milhões de segurados
Cadastro de aposentados e pensionistas teve segurança reforçada

Cerca de 40 milhões de aposentados e pensionistas tiveram dados cadastrais expostos por meio de acessos sem controle, confirmou em nota o Instituto Nacional do Seguro Social (INSS). O problema ocorreu por décadas por meio de logins de servidores públicos de órgãos externos ao INSS que se aposentaram, foram exonerados ou pediram demissão.
O problema, ressaltou o órgão, não causou prejuízos aos cofres públicos porque o Sistema Único de Informações de Benefícios (Suibe) não é usado para liberar benefícios. O sistema apenas armazena dados dos beneficiários como nome, Cadastro de Pessoa Física (CPF), tipo de benefício (aposentadoria, pensão, salário-maternidade, auxílios e Benefício de Prestação Continuada), data de concessão e valor recebido.
Segundo o INSS, em gestões anteriores, foram distribuídas senhas a outros órgãos federais para o ingresso ao sistema. A distribuição era feita a órgãos de controle, como a Controladoria-Geral da União, e à Advocacia-Geral da União, para a defesa do governo em ações judiciais. No entanto, não havia monitoramento para as senhas. O acesso era feito apenas com login e senha, sem camadas de segurança como autenticação de duplo fator, certificado digital e criptografia.
Após os servidores de órgãos externos deixarem as funções, os logins e as senhas continuavam válidos, podendo cair nas mãos de hackers , fraudadores ou criminosos. Um dos possíveis usos das senhas externas é a venda de dados a financeiras que oferecem crédito consignado a beneficiários. Outra possibilidade é que criminosos, de posse dos dados, tenham pedido crédito especial no nome do segurado do INSS.
Medidas
No comunicado, o INSS informou que a Dataprev, órgão que desenvolveu a solução tecnológica do Suibe, detectou um aumento no fluxo de pedidos de informações ao sistema. As senhas externas foram suspensas imediatamente, e o governo criou um protocolo para a concessão de acessos por outros órgãos federais. O acesso externo agora exigirá certificado digital e criptografia.
“Um servidor de alguns dos órgãos que têm acesso ao Suibe se aposenta ou passa em outro concurso e detém a senha. Ele não era ‘descadastrado’. Agora, com a certificação digital e a criptografia, quem tiver a posse da senha ficará sem acesso”, destacou o INSS na nota.
O INSS informou que ainda está levantando o impacto da exposição de dados dos beneficiários e verificar se, de fato, houve vazamento de informações. Somente após a conclusão das análises, o caso será encaminhado à Polícia Federal.
“O Suíbe foi o primeiro sistema extrator de dados do INSS que teve o fluxo de acesso alterado pelas novas regras de segurança tecnológica, que estão sendo renovadas em 2024. Os sistemas que geram a concessão de benefícios já estão com a nova camada de segurança”, destaca o comunicado.
Paralisação de estatísticas
Antes de acrescentar camadas de segurança ao Suibe, o INSS desligou o sistema no início de maio. A desativação temporária paralisou a produção de estatísticas, como o Boletim Estatístico da Previdência Social (Beps).
Com informações detalhadas sobre a concessão e o pagamento de benefícios, o Beps é feito com base nos dados do Suibe. A edição mais recente do relatório foi produzida em fevereiro deste ano.
 ANÁLISE CLT ou MEI? Saiba o que avaliar antes de virar PJ
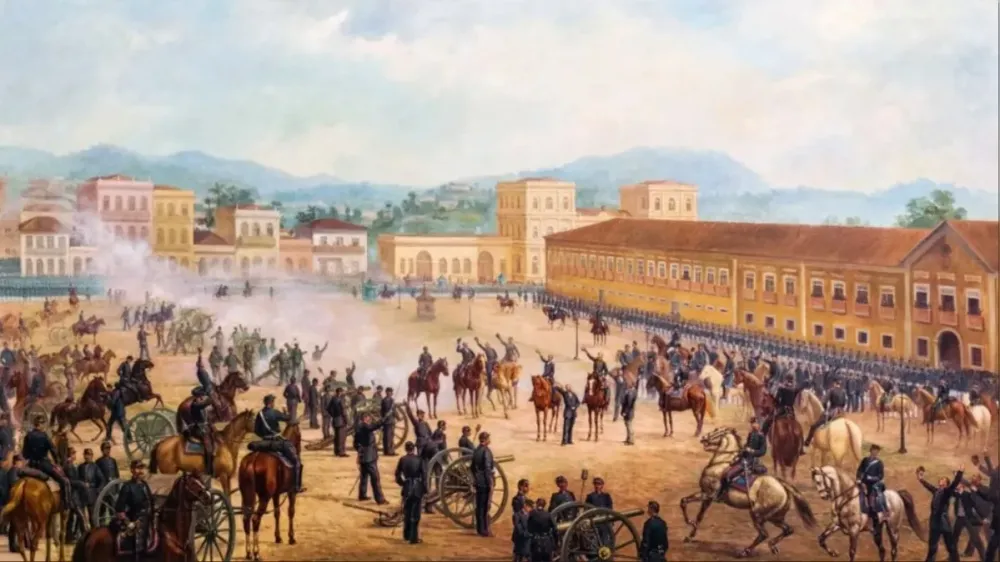 HISTÓRIA DO BRASIL 15 de Novembro: os bastidores da Proclamação da República
 SESSÃO PRESENCIAL STF interrompe julgamento da 6x1; veja o que acontece agora
 CASOS DE EMERGÊNCIA Apagão? Carros elétricos podem fornecer energia para a sua casa
 OBRIGATÓRIO Governo antecipa prazo para nova Carteira de Identidade; saiba quando
 RECLUSO Andreas von Richthofen recusa convite para documentário sobre Suzane


Mín. 20° Máx. 31°
Mín. 23° Máx. 30°
Chuvas esparsasMín. 23° Máx. 30°
Chuvas esparsas

 Mundo dos Famosos Canaã Comedy Show estreia em dezembro com apresentação do humorista Tradutor Paraense
 Tecnologia e Cinema Celular poderá usar rede de outra operadora sem custo extra
 Bastidores da Política Congresso prorroga por 60 dias MP que proíbe bets no país
 Mundo dos Esportes Após três anos, programa de Craque Neto na Band chega ao fim


