Tempo limpo
Canaã dos Carajás, PA
Dólar com.
R$ 5,79
Euro
R$ 6,37


Novo golpe altera QR Code do Pix e desvia dinheiro de compras on-line
Malware já infectou pelo menos 90 lojas brasileiras e substitui o código legítimo por outro que envia o dinheiro para criminosos
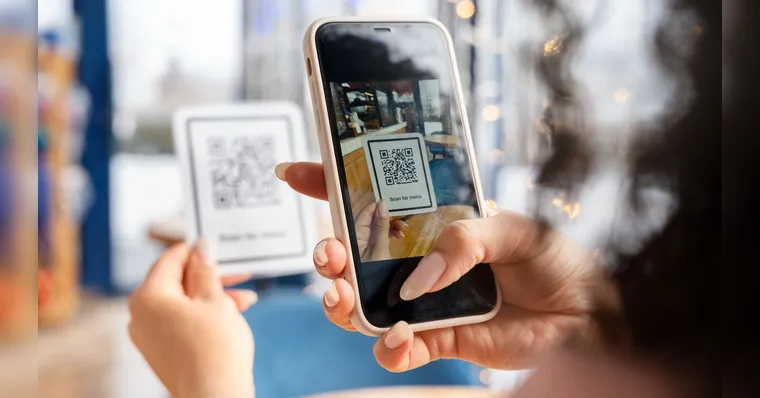
Um novo golpe envolvendo o Pix está atingindo lojas virtuais no Brasil. Criminosos estão usando um programa malicioso capaz de alterar o QR Code exibido nas páginas de pagamento e direcionar o dinheiro das compras para contas controladas por fraudadores.
A empresa de cibersegurança Kaspersky identificou, até o momento, 90 lojas virtuais de pequeno e médio porte infectadas. Os estabelecimentos atuam em segmentos como óticas, autopeças, moda e plataformas de financiamento coletivo.
Segundo a empresa, as vítimas têm em comum o uso da plataforma de comércio eletrônico de código aberto Magento.
A campanha maliciosa está ativa desde junho de 2025 e foi descoberta pelo pesquisador de segurança independente conhecido como "eremit4".
Como funciona o golpe do Pix
Os criminosos utilizam domínios de comando e controle para inserir código malicioso nas páginas de checkout das lojas. Quando o consumidor escolhe pagar por Pix, o programa substitui o QR Code legítimo pelo código criado pelos fraudadores.
A alteração também pode atingir a opção de pagamento por "copia e cola". Dessa forma, o consumidor acredita estar pagando a loja onde realizou a compra, mas o dinheiro é enviado para outra conta.
O golpe pode passar despercebido tanto pelo cliente quanto pelo lojista.
Para a loja, o pedido pode aparecer como abandonado ou pendente, já que o sistema oficial não registra o pagamento. O consumidor, por sua vez, pode só descobrir o problema dias depois, ao procurar o estabelecimento por causa do atraso na entrega.
Esse intervalo dificulta o rastreamento dos valores. Segundo a Kaspersky, os criminosos distribuem o dinheiro roubado por diferentes contas usadas como "laranjas".
Até quem compra pelo celular pode ser vítima
A fraude não depende necessariamente de o consumidor usar um computador. Quem faz compras pelo celular também pode ser afetado, especialmente porque muitas lojas oferecem a opção de copiar e colar os dados do Pix.
Fabio Assolimi, pesquisador líder de segurança da Kaspersky, alerta que a expansão de modalidades como Pix Automático e Pix Parcelado também pode aumentar a superfície de ataque.
Por isso, a recomendação é conferir os dados da transação diretamente no aplicativo do banco antes de confirmar qualquer pagamento.
Lojas adotam medidas para reduzir o risco
Alguns estabelecimentos identificados como vítimas começaram a implementar soluções provisórias após receber reclamações de consumidores.
Entre as medidas adotadas estão a retirada temporária do QR Code e a exibição apenas da chave Pix, com solicitação de envio do comprovante. Outras lojas passaram a mostrar o nome e o CNPJ do beneficiário abaixo do código para estimular a conferência.
Também houve casos de empresas que migraram o pagamento para intermediadores de terceiros.
Como lojistas podem se proteger
Mantenha a plataforma atualizada
Sistemas de gerenciamento de conteúdo e frameworks sem atualizações de segurança podem facilitar invasões. Lojistas devem instalar as correções disponíveis e evitar versões que já não contam com suporte oficial.
Reforce a autenticação
Senhas vazadas podem ser utilizadas para acessar painéis administrativos. A recomendação é ativar a autenticação em dois fatores (2FA) e utilizar senhas diferentes para hospedagem, painel administrativo e sistemas de implantação.
Monitore a página de checkout
Como a alteração pode ocorrer diretamente no navegador do consumidor, monitorar apenas o servidor não é suficiente.
É importante verificar a integridade dos arquivos utilizados no checkout e realizar auditorias frequentes na página de pagamento.
Confirme os pagamentos
O sistema da loja deve comparar automaticamente o status dos pedidos com os pagamentos efetivamente recebidos via Pix.
Alertas podem ser configurados para identificar pedidos que permaneçam pendentes por mais tempo do que o esperado.
Mostre os dados do beneficiário
Uma medida simples é informar na página de pagamento o nome da empresa e o CNPJ que receberão o dinheiro.
O consumidor deve ser orientado a conferir essas informações no aplicativo do banco antes de concluir a operação.
Como consumidores podem evitar o golpe
- Confira o nome de quem vai receber
- Antes de confirmar um Pix, verifique o nome e o CNPJ apresentados pelo aplicativo do banco.
- Os dados devem corresponder à loja onde a compra foi realizada ou ao intermediador de pagamento utilizado oficialmente pelo estabelecimento.
- Se aparecer o nome de uma pessoa física desconhecida ou uma empresa que não tenha relação com a compra, não confirme a transferência.
Não ignore alertas de segurança
Mantenha um software de segurança atualizado no computador e no celular.
Caso apareça um alerta indicando que o site pode estar infectado ou comprometido, interrompa a compra e não faça o pagamento.
Desconfie mesmo quando o QR Code parece normal
O código adulterado pode aparecer dentro da própria página legítima da loja. Por isso, não basta verificar se o site parece verdadeiro.
A conferência mais importante acontece no momento da autorização do Pix: antes de confirmar, confira quem é o beneficiário.
E se o Pix já tiver sido enviado?
Se você perceber que fez um pagamento para um destinatário diferente do esperado, entre imediatamente em contato com o banco e informe que se trata de uma possível fraude.
Também é importante guardar comprovantes, capturas de tela, dados do destinatário e informações sobre a compra para facilitar a investigação e uma eventual tentativa de recuperação do dinheiro.
 ANÁLISE CLT ou MEI? Saiba o que avaliar antes de virar PJ
 HISTÓRIA DO BRASIL 15 de Novembro: os bastidores da Proclamação da República
 SESSÃO PRESENCIAL STF interrompe julgamento da 6x1; veja o que acontece agora
 CASOS DE EMERGÊNCIA Apagão? Carros elétricos podem fornecer energia para a sua casa
 OBRIGATÓRIO Governo antecipa prazo para nova Carteira de Identidade; saiba quando
 RECLUSO Andreas von Richthofen recusa convite para documentário sobre Suzane


Mín. 21° Máx. 25°
Mín. 21° Máx. 30°
Chuvas esparsasMín. 22° Máx. 34°
Chuvas esparsas

 Mundo dos Famosos Canaã Comedy Show estreia em dezembro com apresentação do humorista Tradutor Paraense
 Tecnologia e Cinema Celular poderá usar rede de outra operadora sem custo extra
 Bastidores da Política Congresso prorroga por 60 dias MP que proíbe bets no país
 Mundo dos Esportes Após três anos, programa de Craque Neto na Band chega ao fim


